 VPS 与 Linux
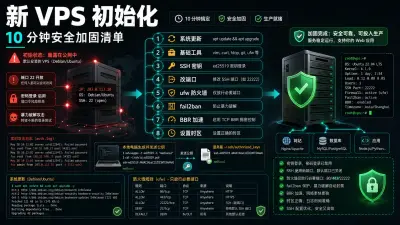
VPS 到手第一件事:基础配置 + 安全加固 + BBR 一条龙
新 VPS 拿到手后到「能放心跑服务」之间,最少要做的 10 件事:系统更新、SSH 安全、防火墙、fail2ban、BBR、时区、密钥、监控。
VPS 与 Linux新 VPS 拿到手后到「能放心跑服务」之间,最少要做的 10 件事:系统更新、SSH 安全、防火墙、fail2ban、BBR、时区、密钥、监控。
 VPS 与 Linux
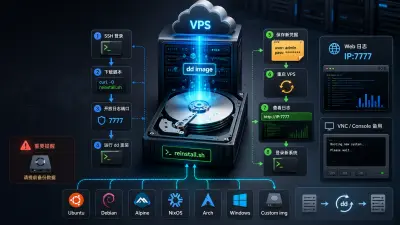
用社区 reinstall 脚本一键 dd VPS 到任意系统,包含日志查看、密码确认、踩坑排查,从原系统到新系统 10 分钟全套搞定。
 VPS 与 Linux
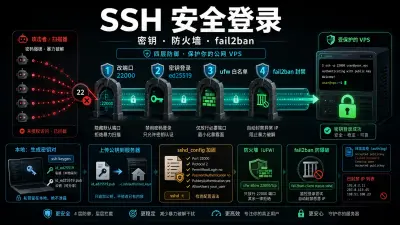
把 SSH 从默认的"22 端口 + 密码登录"加固到"密钥登录 + 改端口 + fail2ban + 防火墙白名单",一次性讲清楚每一步的原理和坑。
 VPS 与 Linux
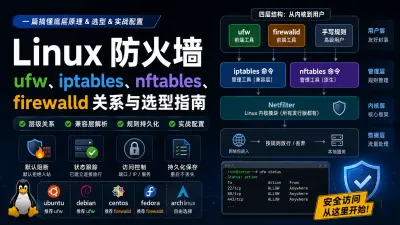
一篇讲透 Netfilter / iptables / nftables / ufw / firewalld 这五者的关系,搞清楚"为什么 ufw 看不到 docker 的规则"这类经典坑。
 VPS 与 Linux
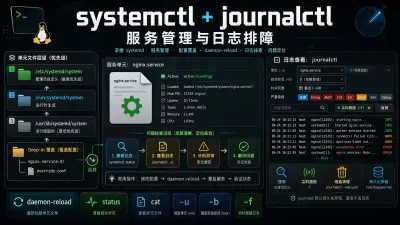
用一篇文章把 systemctl 和 journalctl 这两个 Linux 运维"亲妈级"命令搞透,从单元文件机制到日志过滤、清理一条龙。
 VPS 与 Linux
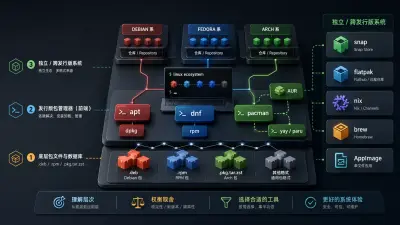
一篇讲清楚 Linux 世界里十几个包管理器的关系、优劣与选择策略,避免再被「apt 旧、dnf 新」这种误解带偏。
 网络与代理
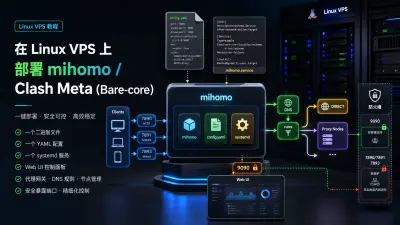
不依赖任何客户端,直接把 mihomo(Clash Meta)裸核跑成 systemd 服务,配上 zashboard / metacubexd 面板,一台 VPS 当代理网关。
 VPS 与 Linux
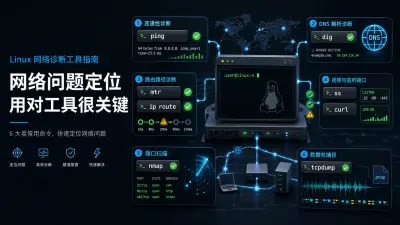
把 ping、dig、ip、ss、curl、nc、nmap、tcpdump、mtr 这些 Linux 网络命令按"诊断 / DNS / 路由 / 连接 / 监听 / 抓包"六类讲透,遇到网络问题不再无从下手。
 VPS 与 Linux
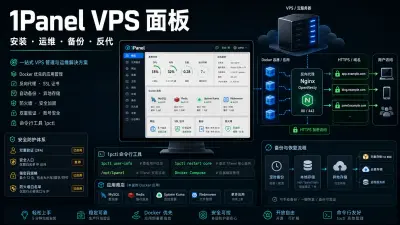
从安装到日常使用,把 1Panel 这套开源 Linux 面板的关键操作、命令行工具和到手必做配置一次讲透。
 网络与代理
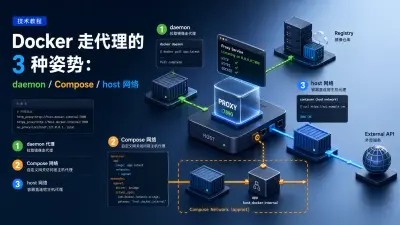
拉镜像走代理、容器内程序走代理、host.docker.internal 为什么不行——把 Docker 走代理的三类场景和坑一次讲清。